Blokuj aplikacje na iPhonie.
Zostaw VPN w spokoju.
Fella blokuje wybrane aplikacje natywnymi mechanizmami Czasu przed ekranem Apple. Bez VPN Fella ani tunelu.
Fella blokuje wybrane aplikacje natywnymi mechanizmami Czasu przed ekranem Apple. Bez VPN Fella ani tunelu.

Nie. Mechanizm blokowania Fella nie korzysta z VPN. Nie tworzy profilu VPN, nie kieruje Twojego połączenia przez serwer Fella ani nie sprawdza żądań sieciowych, aby zdecydować, czy aplikacja może się otworzyć.
Ograniczenie jest stosowane przez iOS. Po zatwierdzeniu dostępu Czasu przed ekranem i wybraniu rozpraszających aplikacji Fella używa frameworków Apple Family Controls, Managed Settings i DeviceActivity, aby zastosować i zaplanować blokadę.
To rozróżnienie jest wąskie, ale ważne. Brak VPN wyjaśnia, jak Fella egzekwuje dostęp do aplikacji. Nie oznacza, że cała aplikacja jest offline ani że Fella nie korzysta z usług subskrypcji, analityki czy diagnostyki.
Możesz już używać VPN do czegoś innego. Służbowy VPN, prywatny VPN lub narzędzie bezpieczeństwa może mieć własny profil połączenia i ustawienia. Ponieważ Fella nie przejmuje warstwy VPN, nie musisz wybierać między tym połączeniem a blokowaniem aplikacji Fella.
Dostęp do aplikacji i filtrowanie sieci to różne zadania. Jeśli Twoim celem jest przestać otwierać Instagram, TikTok, YouTube, aplikacje zakupowe, do gier czy informacyjne, użyteczną kontrolą jest to, czy iOS pozwala otworzyć wybraną aplikację — a nie dokąd trafia jej ruch internetowy.
Jest mniej sieciowej hydrauliki do tłumaczenia. Reguła blokowania Fella to ograniczenie iPhone’a, a nie zdalna decyzja zezwalająca/odmawiająca przy każdym żądaniu. Produkt pozostaje skupiony na dostępie do wybranych aplikacji, zamiast przedstawiać się jako prywatny VPN czy usługa bezpieczeństwa sieci.
| Krok | Co się dzieje |
|---|---|
| 1 | Przyznajesz autoryzację Czasu przed ekranem Apple |
| 2 | Wybierasz aplikacje lub kategorie, które Cię rozpraszają |
| 3 | Rozpoczynasz ręczną sesję lub tworzysz powtarzającą się rutynę |
| 4 | Managed Settings stosuje systemową blokadę aplikacji Apple |
| 5 | Device Activity rozpoczyna i kończy zaplanowane interwały blokowania |
Blokada dzieje się na warstwie dostępu do aplikacji. Gdy próbujesz otworzyć wybraną aplikację podczas aktywnej sesji, iOS pokazuje tarczę Fella. Fella nie musi identyfikować i przerywać poszczególnych żądań sieciowych aplikacji.
Przydatne aplikacje pozostają dostępne. Sam decydujesz, co ograniczyć. Połączenia, wiadomości, mapy, bankowość, narzędzia pracy i wszystko inne, czego nie wybierzesz, może nadal działać normalnie. Zobacz pełny przepływ blokowania Fella.
Fella nie sprawdza Twojego ruchu, aby wyegzekwować blokadę. Podstawowe ograniczenie pochodzi z frameworków Czasu przed ekranem Apple. Fella nie czyta adresów URL, nie filtruje zapytań DNS ani nie przepuszcza ruchu aplikacji przez własny punkt końcowy VPN jako części tej ścieżki egzekwowania.
Fella nadal korzysta z usług online. RevenueCat obsługuje subskrypcje, opcjonalne usługi kont obsługują połączone funkcje, PostHog zapewnia analitykę produktu, a Sentry diagnostykę. Usługi te mogą komunikować się przez sieć, mimo że samo blokowanie aplikacji nie jest oparte na VPN.
Brak VPN nie jest obietnicą kompleksowej prywatności. Odpowiada na jedno techniczne pytanie: jak stosowane jest ograniczenie. Aby uzyskać pełny obraz danych, przeczytaj Politykę prywatności i filozofię prywatności Fella.
Tak. Fella nie zajmuje połączenia VPN iPhone’a. Jej tarcze aplikacji korzystają z mechanizmów Czasu przed ekranem, więc osobna sieć VPN może pozostać połączona do pracy, prywatności lub zdalnego dostępu do sieci, podczas gdy Fella ogranicza wybrane aplikacje.
Dwa narzędzia wpływają na różne warstwy. Twoja sieć VPN obsługuje ruch sieciowy. Fella obsługuje to, czy wybrana aplikacja może zostać otwarta podczas sesji blokowania. Fella nie konfiguruje, nie wyłącza, nie monitoruje ani nie rozwiązuje problemów z zewnętrzną siecią VPN.
VPN nadal może wpływać na usługi online. Jeśli jego serwer, reguły filtrowania lub połączenie ma problem, zakupy, przywracanie, synchronizacja konta, dostarczanie analityki lub inne żądania internetowe mogą być opóźnione. Nie sprawia to, że tarcza Czasu przed ekranem staje się blokowaniem opartym na VPN.
Rutyny Fella automatycznie rozpoczynają blokowanie. Wybierz dni i godziny, wybierz rozpraszające aplikacje, a Fella zarejestruje rutynę w systemie Device Activity Apple. iPhone może wtedy rozpocząć i zakończyć tarczę o tych porach bez utrzymywania połączenia VPN Fella.
Ręczne sesje korzystają z tej samej metody egzekwowania. Rozpocznij sesję, gdy jej potrzebujesz i wybierz, jak długo ma trwać. Apple ustala 15-minutowe minimum dla interwału sesji Czasu przed ekranem; dłuższe sesje i powtarzające się rutyny mogą obejmować pracę, naukę, wieczory lub weekendy.
Dedykowany przewodnik po harmonogramach idzie głębiej. Zobacz, jak blokować aplikacje o określonych porach na iPhonie, aby poznać szczegóły konfiguracji i czasu.
Każda aktywna sesja zawiera jedno pięciominutowe awaryjne odblokowanie. Użyj go, gdy naprawdę potrzebujesz szybkiego dostępu do wybranej aplikacji. Fella tymczasowo usuwa tarczę, odlicza pięć minut i automatycznie ponownie stosuje bieżącą blokadę, gdy okno się skończy.
Nie włącza ani nie wyłącza VPN. Awaryjne odblokowanie zmienia lokalną tarczę aplikacji na ten krótki okres. Twoje oddzielne połączenie VPN, jeśli go używasz, pozostaje oddzielnym systemem.
Limit pozostaje przewidywalny. Krótka sesja ręczna i długa zaplanowana rutyna otrzymują jedno pięciominutowe odblokowanie na sesję. Przeczytaj pełne zasady awaryjnego odblokowania.
| Pytanie | Podejście Czasu przed ekranem Fella | Podejście oparte na VPN |
|---|---|---|
| Co jest kontrolowane? | Czy wybrane aplikacje na iPhonie mogą się otworzyć | Ruch przechodzący przez VPN lub filtr sieciowy |
| Gdzie stosowana jest reguła? | Wbudowane w urządzenie frameworki Czasu przed ekranem Apple | Profil VPN, tunel, lokalny filtr lub zdalna usługa sieciowa |
| Czy zajmuje połączenie VPN? | Nie | Zazwyczaj tak |
| Czy inny VPN może pozostać połączony? | Tak | Zależy od narzędzia i konfiguracji VPN iOS |
| Czy może filtrować ogólny ruch sieciowy? | Fella nie twierdzi, że filtruje ogólny ruch sieciowy | Potencjalnie, w zależności od usługi |
| Czy podstawowa reguła wymaga inspekcji ruchu? | Nie | Może sprawdzać miejsca docelowe lub żądania, w zależności od implementacji |
Żadna architektura nie jest automatycznie lepsza do każdego zadania. Narzędzia VPN i DNS mogą być przydatne, gdy celem jest filtrowanie stron internetowych, bezpieczeństwo sieci, zdalny dostęp lub routing ruchu. Fella jest jaśniejszym wyborem, gdy zadaniem jest po prostu utrzymanie wybranych aplikacji na iPhonie niedostępnych przez zdefiniowaną sesję.
Porównuj produkty według ich rzeczywistej implementacji. Blokady oparte na VPN różnią się znacznie: niektóre przetwarzają ruch lokalnie, niektóre polegają na zdalnych serwerach, a niektóre łączą wiele metod. Ta strona opisuje architekturę Fella, a nie każdy produkt używający VPN.
Fella służy do dostępu do aplikacji, a nie administrowania siecią. Wybierz go, jeśli chcesz blokadę aplikacji na iPhone’a, która działa poprzez system Czasu przed ekranem Apple, pozostawia warstwę VPN w spokoju, obsługuje ręczne i zaplanowane sesje oraz zapewnia kontrolowany awaryjny dostęp.
Wybierz inne narzędzie, gdy sieć jest prawdziwym celem. Jeśli potrzebujesz tunelu korporacyjnego, zmiany kraju, filtrowania malware, kontroli DNS lub szerokiego blokowania stron, użyj usługi zbudowanej do tego zadania. Fella nie udaje, że osłona aplikacji zastępuje VPN.
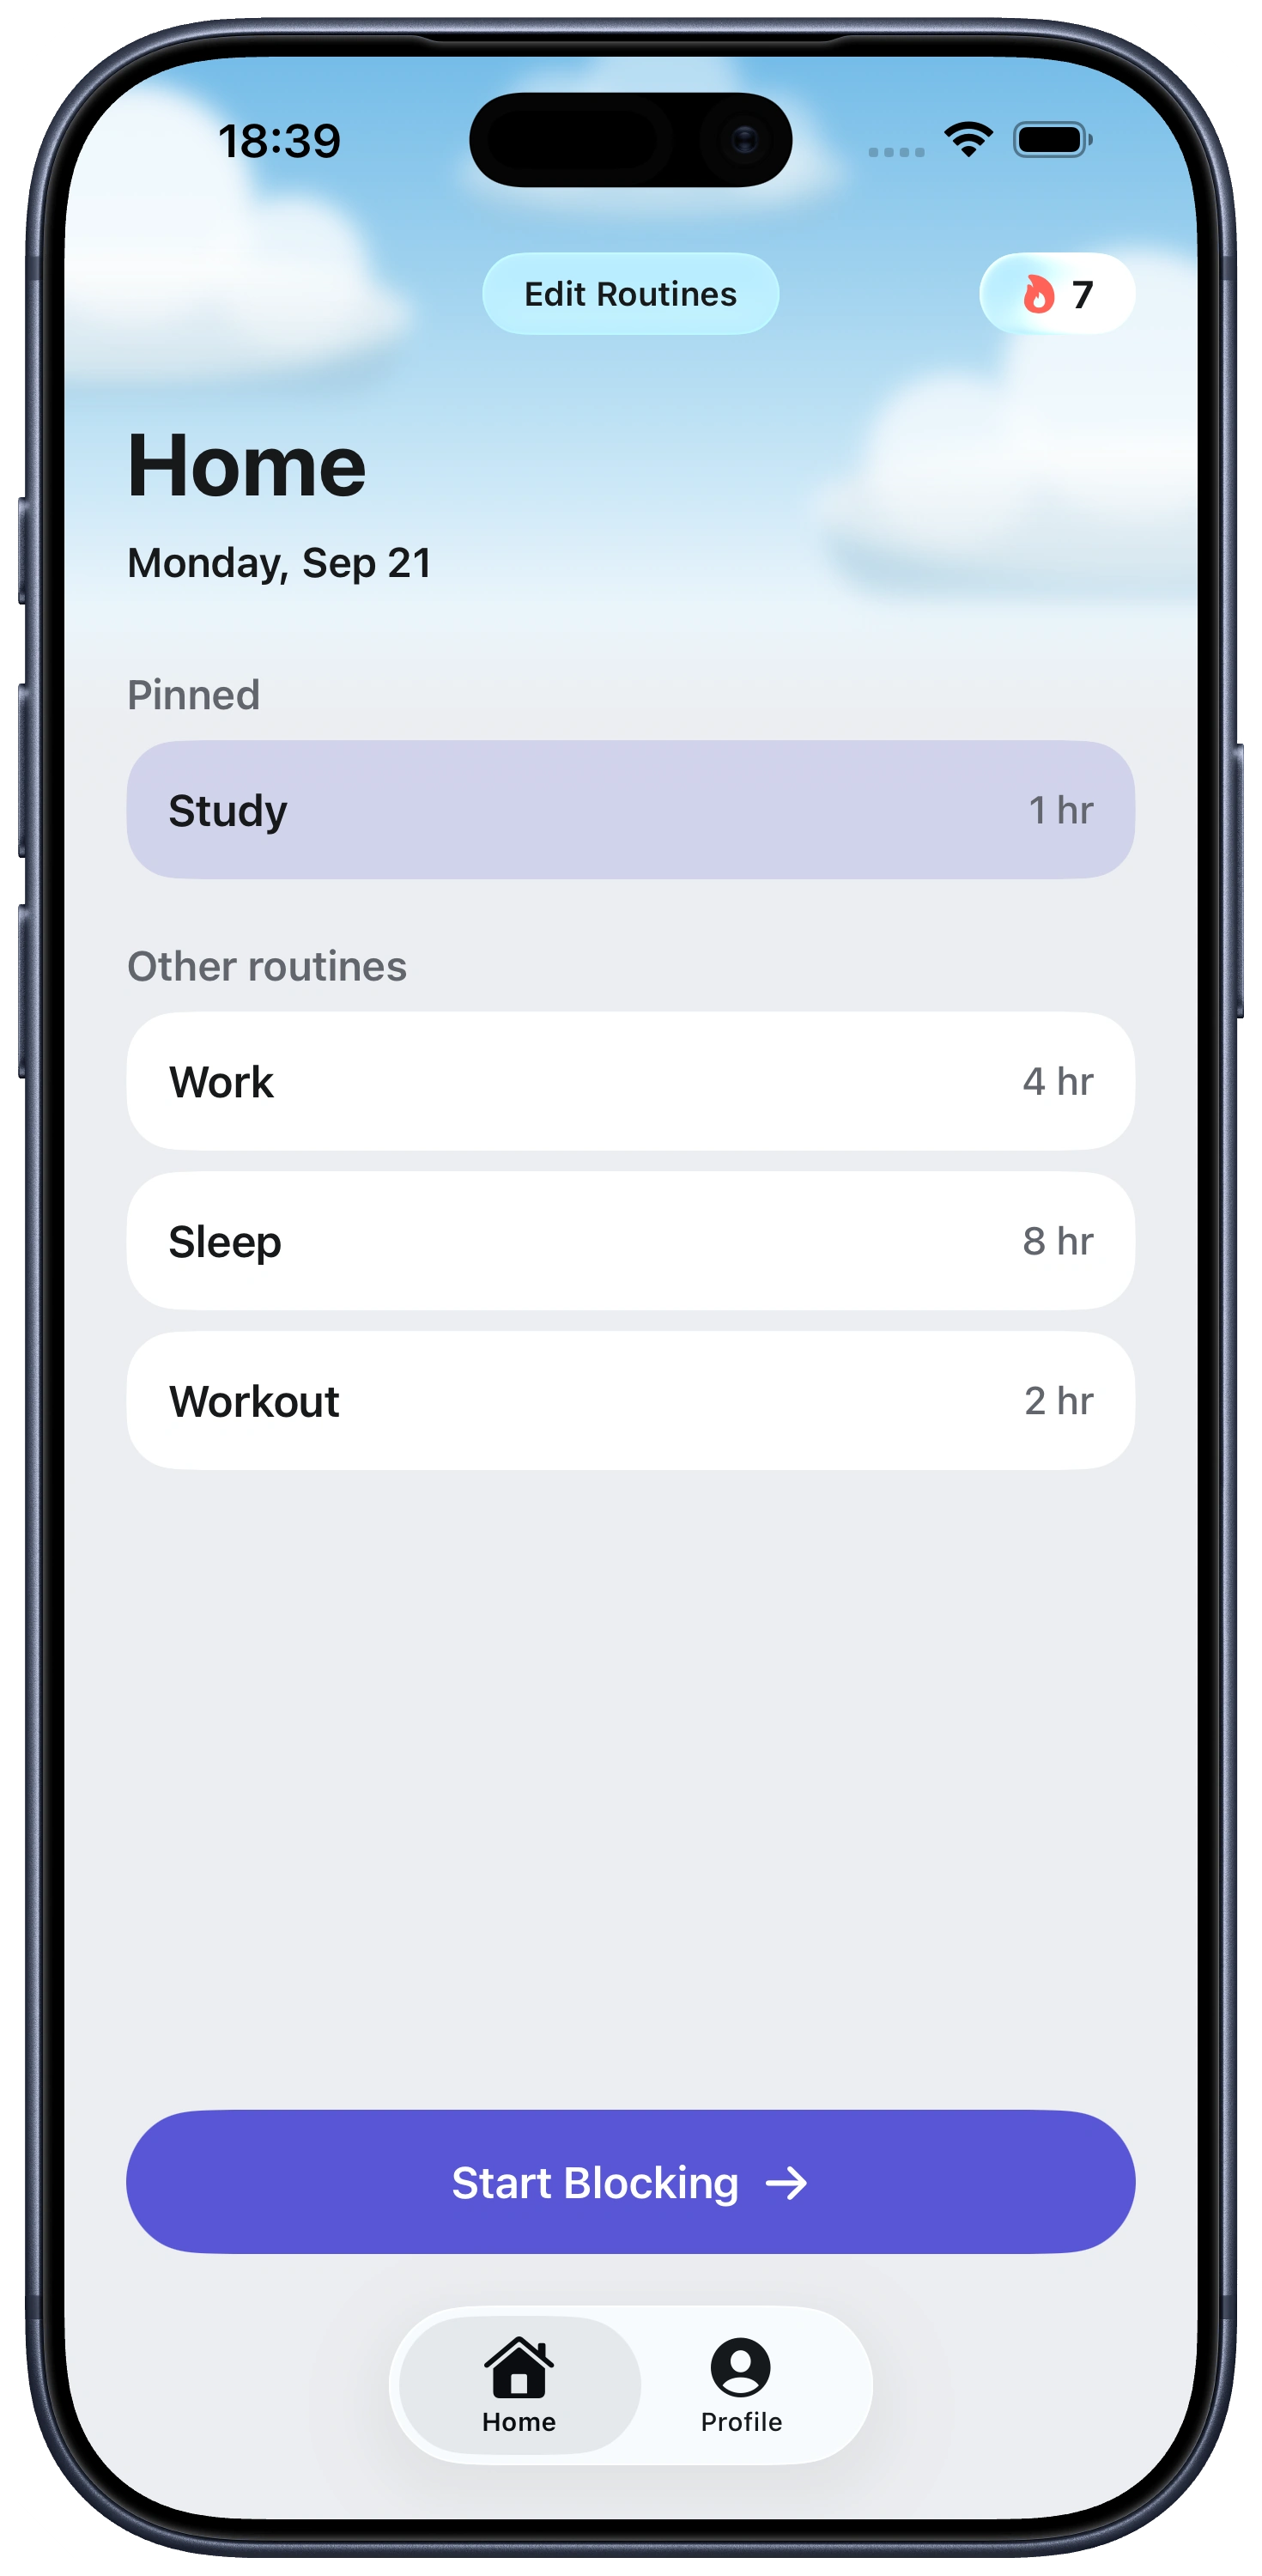
Everything you need to stay focused, right from Home.
Nie. Fella używa frameworków Apple Family Controls, Managed Settings i DeviceActivity. Nie kieruje Twojego ruchu przez VPN Fella.
Przyznajesz uprawnienia Czasu przed ekranem i wybierasz aplikacje. Podczas aktywnej sesji framework Managed Settings Apple stosuje systemową tarczę do wybranych aplikacji.
Tak. Fella nie tworzy ani nie zajmuje połączenia VPN iPhone’a, więc jego tarcze Czasu przed ekranem mogą działać, gdy osobny VPN jest połączony.
Nie w celu egzekwowania blokowania aplikacji. Fella stosuje ograniczenia dostępu do aplikacji iOS zamiast sprawdzać lub filtrować ruch przez VPN.
Nie. Subskrypcje, opcjonalne funkcje konta, analityka, diagnostyka, pobieranie i aktualizacje nadal mogą korzystać z internetu. Brak VPN opisuje metodę blokowania.
Tak. Fella rejestruje rutyny w systemie Device Activity Apple, który rozpoczyna i kończy tarczę wybranych aplikacji bez połączenia VPN Fella.
Nie. Każda aktywna sesja zawiera jedno pięciominutowe awaryjne odblokowanie. Fella tymczasowo usuwa lokalną tarczę aplikacji i automatycznie ją przywraca, gdy pięć minut minie.
Podstawowe blokowanie może działać offline po konfiguracji, gdy wymagane uprawnienie na urządzeniu, wybór i stan uprawnień są dostępne. Zakupy, przywracanie i otaczające usługi online nadal wymagają łączności. Zobacz dokładne granice na stronie blokady offline.
Fella jest zbudowana do blokowania wybranych aplikacji na iPhonie. Nie jest prezentowana jako VPN, filtr DNS ani ogólna usługa filtrowania sieci.