Blokuj aplikacje
także offline
Fella używa natywnych mechanizmów Czasu przed ekranem Apple. Aktywna blokada nie zależy od Wi-Fi, danych komórkowych, VPN czy zdalnego serwera.
Fella używa natywnych mechanizmów Czasu przed ekranem Apple. Aktywna blokada nie zależy od Wi-Fi, danych komórkowych, VPN czy zdalnego serwera.

Tak — podstawowe blokowanie Fella działa offline, gdy aplikacja jest skonfigurowana na iPhonie. Wyłączenie Wi-Fi lub danych komórkowych nie usuwa aktywnej tarczy. Wcześniej zarejestrowane harmonogramy nadal działają poprzez system Device Activity Apple. Ręczne sesje i awaryjne odblokowanie korzystają z lokalnych interfejsów API Czasu przed ekranem i stanu lokalnego, gdy urządzenie już rozpoznaje Twój płatny dostęp.
Nie oznacza to, że każda część Fella jest w pełni offline. Zakup lub przywrócenie subskrypcji, odświeżenie informacji o koncie lub uprawnieniach, gdy nie istnieje użyteczna pamięć podręczna, pobieranie aktualizacji i dostarczanie analityki — wszystko to wymaga sieci. Blokowanie offline to twierdzenie o egzekwowaniu — nie o rozliczeniach, kontach czy każdej otaczającej usłudze.
| Funkcja | Działa offline? | Co robi bieżąca implementacja |
|---|---|---|
| Istniejąca aktywna blokada aplikacji | Tak | Managed Settings utrzymuje wybrane aplikacje osłonięte na urządzeniu |
| Wi-Fi lub sieć komórkowa wyłączone w trakcie sesji | Tak | Aktywne źródło, daty sesji, tokeny wyboru i stan tarczy są lokalne |
| Nowa ręczna sesja | Tak, gdy już skonfigurowana i uprawniona | Fella rejestruje lokalny timer Device Activity i stosuje tarczę; uprawnienie musi być dostępne z pamięci podręcznej urządzenia |
| Wcześniej skonfigurowany harmonogram | Tak | Rozszerzenie Device Activity rozpoczyna i kończy zarejestrowane okna harmonogramu bez wywoływania serwerów Fella |
| Utwórz lub zmień harmonogram | Tak, gdy już skonfigurowana i uprawniona | Harmonogram i wybór są przechowywane lokalnie i rejestrowane w Device Activity |
| Awaryjne odblokowanie | Tak, gdy kwalifikuje się | Stan lokalny podnosi tarczę na pięć minut; wywołanie zwrotne na urządzeniu ponownie ją stosuje |
| Ponowne uruchomienie aplikacji | Stan podstawowej blokady: tak | Fella odbudowuje swoją prawdę blokowania z lokalnych danych Grupy Aplikacji i ponownie stosuje pożądaną tarczę; płatny dostęp musi pozostać dostępny z pamięci podręcznej |
| Zakup subskrypcji | Nie | Apple i RevenueCat muszą sfinalizować transakcję |
| Przywróć zakupy | Nie | Zaangażowane są usługi RevenueCat i paragonów App Store |
| Świeże uprawnienia lub synchronizacja konta | Nie | Zdalny stan subskrypcji lub uwierzytelnienia wymaga połączenia, gdy nie jest już buforowany |
| Przesyłanie analityki | Nie | Zdarzenia mogą dotrzeć do PostHog tylko wtedy, gdy łączność powróci; liczniki po stronie rozszerzenia są najpierw przechowywane lokalnie |
| Pobieranie lub aktualizacja z App Store | Nie | App Store wymaga połączenia sieciowego |
Ponowne uruchomienie urządzenia nie jest wymienione jako gwarantowany scenariusz offline. Źródło odbudowuje tarcze i prawdę sesji ze współdzielonego stanu lokalnego, gdy Fella się uruchomi, a zarejestrowane harmonogramy Device Activity są zarządzane przez system. Ale żadne podłączone iPhony nie były dostępne do testu ponownego uruchomienia w Trybie Samolotowym, więc ta strona nie obiecuje tej konkretnej sekwencji.
1. Egzekwowanie blokowania odbywa się na iPhonie. Fella prosi system Family Controls Apple o pozwolenie, otrzymuje tokeny chroniące prywatność dla wybranych aplikacji lub kategorii i przekazuje te tokeny do Managed Settings. Managed Settings stosuje tarczę systemową.
2. Stan sesji i harmonogramu jest przechowywany lokalnie. Ręczne czasy rozpoczęcia i zakończenia, aktywne źródła blokowania, rutyny, zarejestrowane nazwy aktywności i czas awaryjnego odblokowania znajdują się we współdzielonej Grupie Aplikacji. Pozwala to głównej aplikacji i jej rozszerzeniom uzgodnić bieżącą regułę bez sprawdzania serwera Fella.
3. Usługi subskrypcji, konta i analityki korzystają z sieci. RevenueCat obsługuje produkty, zakupy, przywrócenia i odświeżenia uprawnień. Uwierzytelnianie korzysta z usługi kont Fella, gdy konto jest używane. PostHog odbiera analitykę produktu. Żadna z tych usług nie jest mechanizmem, który utrzymuje już aktywną tarczę aplikacji na ekranie.
Blokada pozostaje aktywna. Wyłączenie Wi-Fi, wyłączenie danych komórkowych lub włączenie Trybu Samolotowego nie usuwa tarczy Managed Settings. Ograniczenie nie jest egzekwowane przez ciągłe pytanie zdalnego serwera, czy aplikacja może się otworzyć.
Sesja nadal ma lokalny czas zakończenia. Fella utrwala daty ręcznej sesji i rejestruje wywołania zwrotne Device Activity jako systemowe zabezpieczenie. Utrata połączenia nie przepisuje tego stanu ani nie dezaktywuje źródła blokowania.
Tryb Samolotowy nie jest obejściem w postaci wyłączenia internetu. Bieżąca architektura nie zawiera żadnej zależności sieciowej w ścieżkach tarczy, monitora harmonogramu czy ponownego blokowania awaryjnego. Jest to dowód na poziomie kodu i zautomatyzowanych testów; nie został powtórzony na aktualnie podłączonym fizycznym iPhonie dla tej strony.
Tak, przy już skonfigurowanej i uprawnionej instalacji. Rozpoczęcie ręcznej sesji rejestruje jej początek i koniec w systemie Device Activity Apple, zapisuje daty we współdzielonej pamięci lokalnej, oznacza ręczne źródło blokowania jako aktywne i stosuje tarczę wybranych aplikacji. Żadne z tych działań nie wywołuje backendu Fella.
Sprawdzenie subskrypcji jest granicą. Fella sprawdza płatny dostęp przed rozpoczęciem. RevenueCat buforuje informacje o kliencie na urządzeniu, a Fella zachowuje ostatni znany aktywny stan, jeśli odświeżenie nie powiedzie się. Jeśli aplikacja nie ma użytecznej pamięci podręcznej uprawnień — jak przed pierwszym zakupem — nie może nawiązać płatnego dostępu offline.
Wybór aplikacji i uprawnienie Czasu przed ekranem muszą być już dostępne. Selektor systemowy i autoryzacja należą do iOS. Ta strona nie obiecuje, że początkowa konfiguracja, zakup lub odzyskiwanie konta mogą zostać ukończone bez połączenia.
Fella rejestruje rutynowe harmonogramy w Device Activity. Gdy rozpoczyna się zarejestrowany interwał, iOS uruchamia rozszerzenie monitora Fella. Rozszerzenie aktywuje pasujące źródło blokowania i stosuje tarczę ze współdzielonego stanu lokalnego. Gdy interwał się kończy, usuwa to źródło i uzgadnia wszelkie nakładające się blokady.
Główna aplikacja nie musi być otwarta. O to chodzi w używaniu rozszerzenia monitora Device Activity. Jego wywołania zwrotne rozpoczęcia i zakończenia nie zawierają klienta sieciowego RevenueCat, PostHog, Supabase, URLSession ani żadnego innego.
Offline nie oznacza odporności na każdą zmianę systemową. Cofnięcie uprawnienia Czasu przed ekranem, zmiana ustawień urządzenia lub usunięcie wymaganego upoważnienia to inny problem niż utrata łączności z internetem. Zobacz jak działają sesje i rutyny Fella.
Samo odblokowanie nie potrzebuje odpowiedzi serwera. Gdy kwalifikuje się, Fella przechowuje pięciominutowy początek i koniec lokalnie, tymczasowo usuwa tarczę i planuje wywołanie zwrotne Device Activity na koniec okna. Rozszerzenie monitora następnie ponownie stosuje bieżącą regułę blokowania, nawet jeśli główna aplikacja nie jest uruchomiona.
Płatny dostęp nadal musi zostać rozpoznany na urządzeniu. Aplikacja sprawdza stan subskrypcji przed przyznaniem awaryjnego odblokowania. Istniejące buforowane uprawnienie może przetrwać nieudane odświeżenie; brakującego lub pierwszego uprawnienia nie można utworzyć offline.
Ponowne blokowanie ma dwie lokalne ścieżki. Rozszerzenie systemowe jest ścieżką w tle. Jeśli to wywołanie zwrotne jest opóźnione lub planowanie nie powiedzie się, Fella również uzgadnia lokalnie przechowywany czas zakończenia przy następnym uruchomieniu aplikacji. Dowiedz się więcej o zachowaniu awaryjnego odblokowania.
Fella nie kieruje ruchu aplikacji przez VPN ani proxy. Jej zadaniem jest ograniczenie dostępu do wybranych aplikacji na iPhonie poprzez frameworki Czasu przed ekranem Apple. Dlatego tarcza aplikacji nie zależy od aktywnego połączenia danych ani zdalnego serwera filtrującego.
Filtry sieciowe rozwiązują inny problem. Narzędzia oparte na VPN lub DNS są często zaprojektowane do filtrowania stron internetowych i żądań sieciowych. Niektóre mogą również zachować przydatne zachowanie offline. Fella nie twierdzi, że każdy bloker VPN zawodzi bez internetu; wyjaśnia, że własna ścieżka blokowania aplikacji Fella go nie używa.
Blokowanie aplikacji offline to nie filtrowanie sieci offline. Fella blokuje wybrane aplikacje. Nie twierdzi, że blokuje każdą stronę internetową, połączenie lub treść internetową w trybie offline. Dedykowana strona bez VPN zajmie się szerszym porównaniem metod egzekwowania, gdy ta strona zostanie opublikowana.
Twój natywny wybór zablokowanej aplikacji jest reprezentowany przez nieprzejrzyste tokeny Czasu przed ekranem Apple. Fella przechowuje te tokeny w lokalnej Grupie Aplikacji używanej przez aplikację i jej rozszerzenia blokujące. Tokeny z selektora Apple nie są wysyłane jako właściwości analityczne.
Fella nie jest w pełni aplikacją offline. Aplikacja produkcyjna używa RevenueCat do subskrypcji, opcjonalnych usług kont do uwierzytelniania i obsługiwanej synchronizacji, PostHog do analityki produktu i Sentry do diagnostyki. Usługi te mogą wysyłać swoje udokumentowane dane, gdy połączenie jest dostępne.
Przeczytaj pełne granice przed podjęciem decyzji. Zobacz Politykę prywatności w celu uzyskania pełnego wykazu danych i filozofię prywatności Fella w celu prostego wyjaśnienia blokowania na urządzeniu.
Twoje połączenie internetowe nie powinno utrzymywać blokady przy życiu. Podstawowa reguła Fella jest stosowana przez iOS na telefonie, więc tunel kolejowy, martwa strefa, wyłączony plan danych lub celowe przełączenie w Tryb Samolotowy nie usuwa już aktywnej tarczy aplikacji.
Fella pasuje, gdy problemem jest dostęp do aplikacji. Nie jest to VPN, filtr stron internetowych ani usługa zdalnego monitorowania. Jest to blokada aplikacji na iPhone’a zbudowana wokół lokalnych ograniczeń wybranych aplikacji, ręcznych sesji, zaplanowanych rutyn i kontrolowanego awaryjnego dostępu.
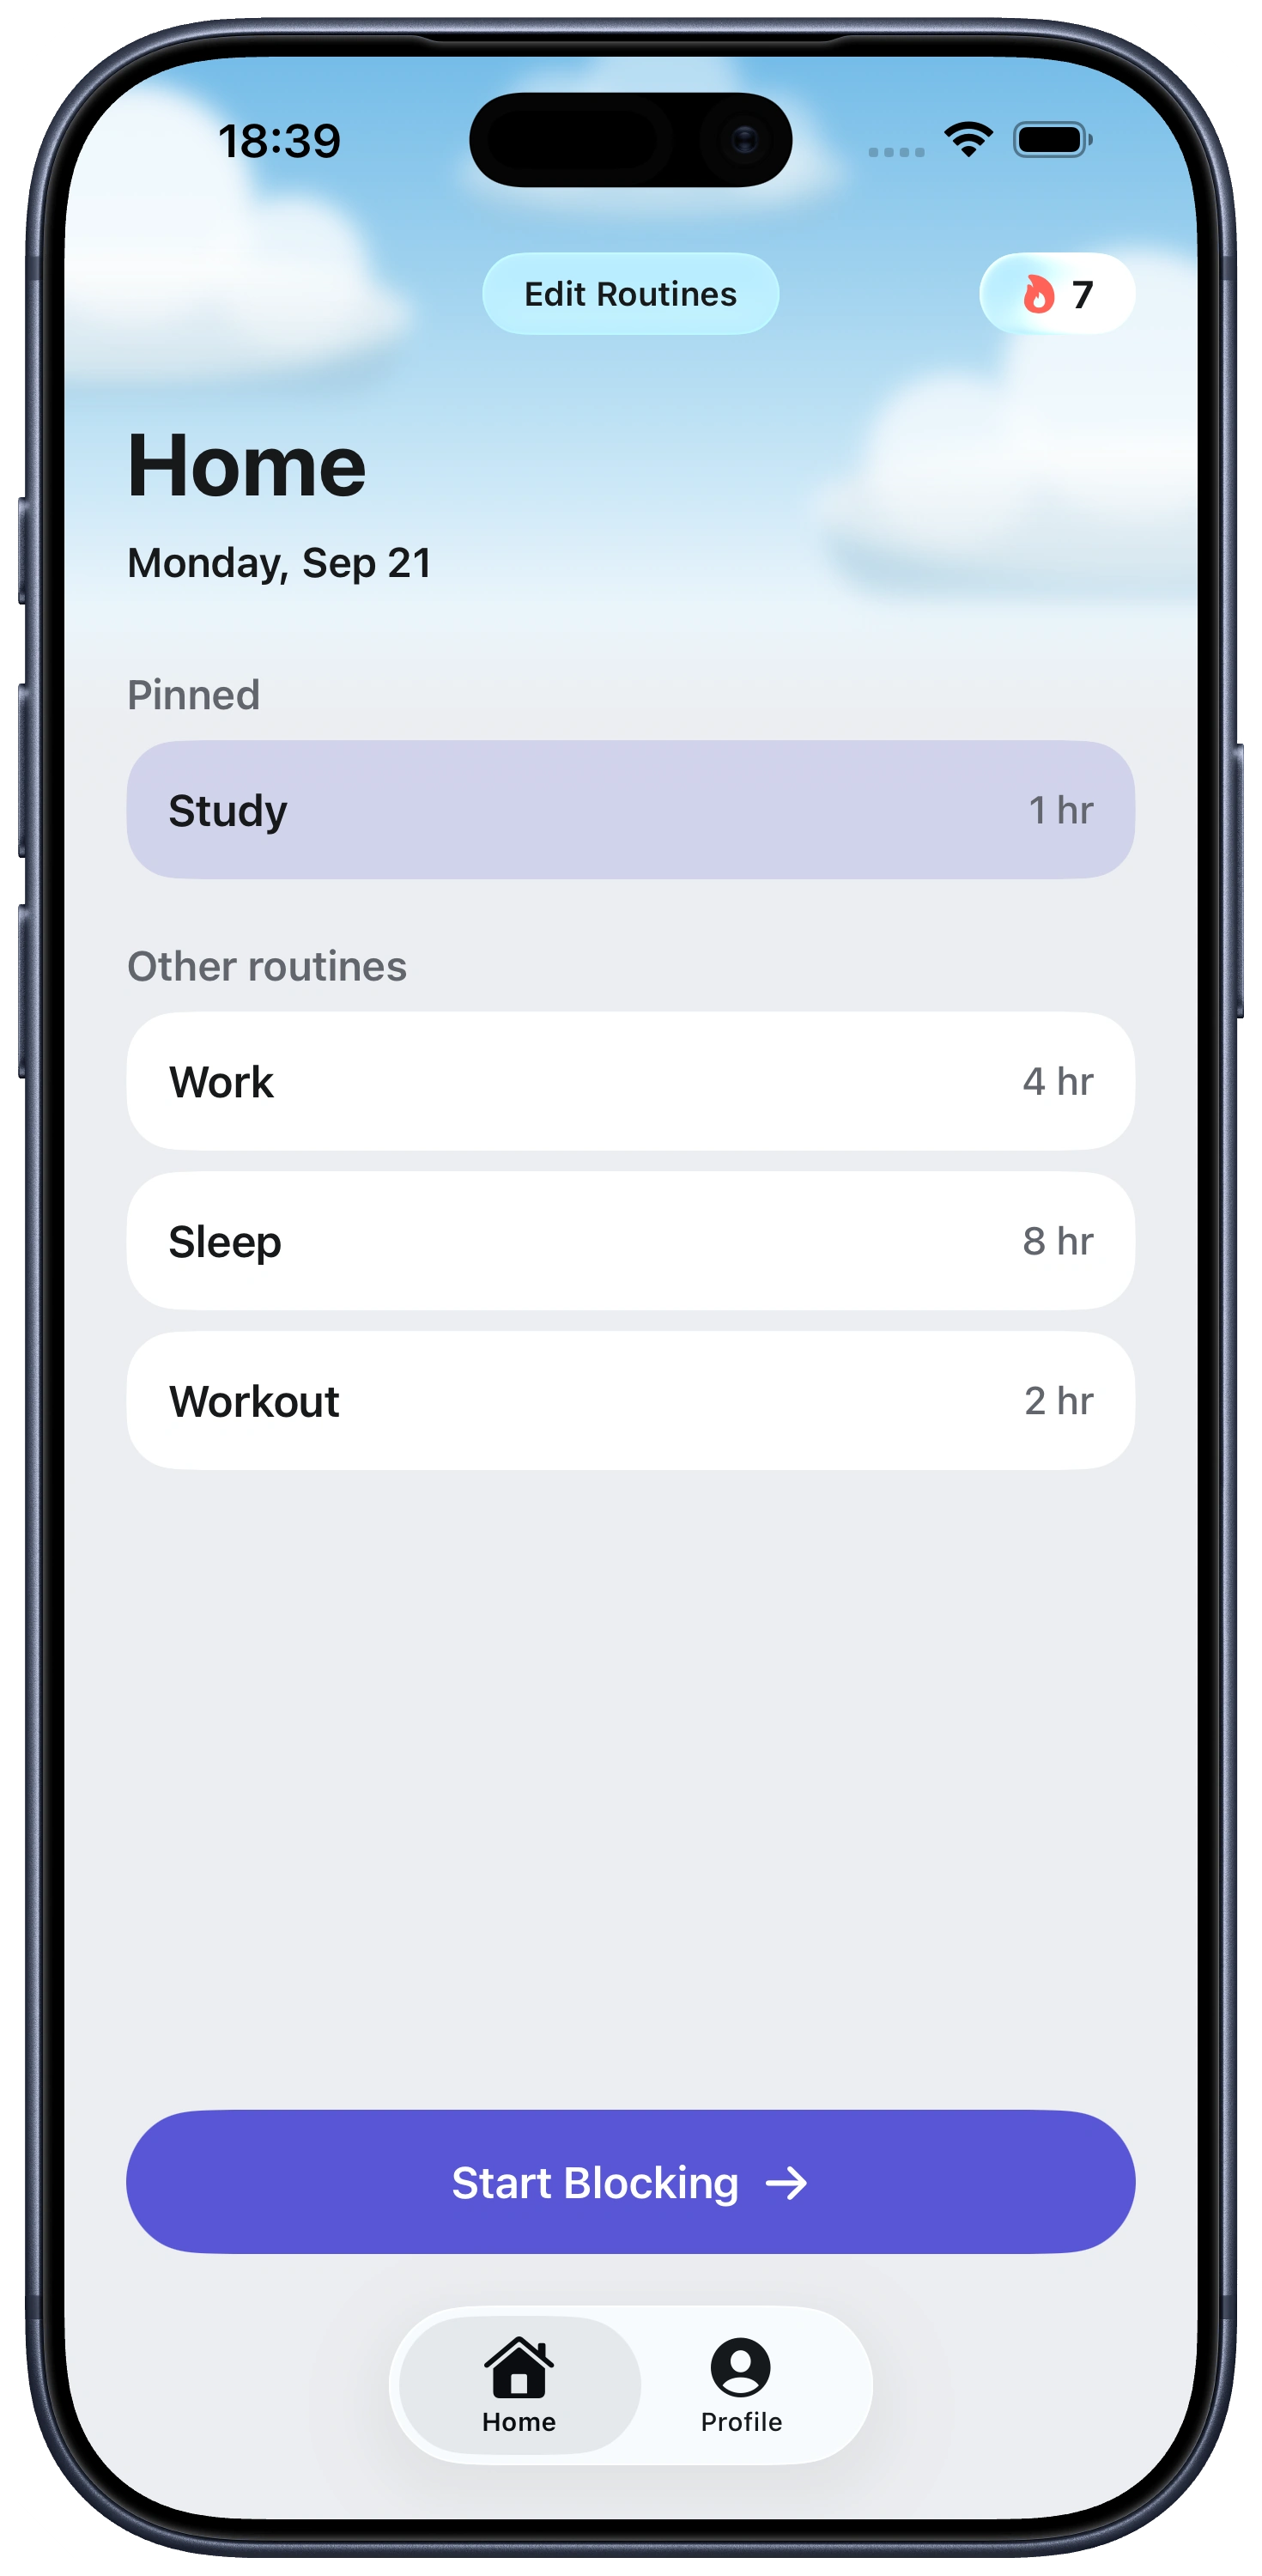
Everything you need to stay focused, right from Home.
Tak. Po skonfigurowaniu Fella i dostępności płatnego dostępu na urządzeniu, podstawowe reguły blokowania aplikacji nie potrzebują Wi-Fi. Aktywne tarcze, zarejestrowane harmonogramy, odmierzanie czasu sesji i stan awaryjnego odblokowania są obsługiwane przez frameworki Czasu przed ekranem Apple i lokalną pamięć.
Tak. Wyłączenie danych komórkowych nie usuwa aktywnej tarczy aplikacji Fella ani nie zatrzymuje wcześniej zarejestrowanego harmonogramu. Zakupy subskrypcji, przywracanie, synchronizacja kont i dostarczanie analityki nadal wymagają połączenia.
Tryb Samolotowy nie usuwa lokalnie zastosowanych ograniczeń Czasu przed ekranem Fella. Ten wniosek jest zweryfikowany na podstawie architektury Fella na urządzeniu i zautomatyzowanych testów, a nie z bieżącego testu Trybu Samolotowego na rzeczywistym urządzeniu.
Podstawowe blokowanie Fella nie wymaga. Apple Managed Settings stosuje tarczę aplikacji na urządzeniu, podczas gdy Device Activity uruchamia zarejestrowane wywołania zwrotne sesji i harmonogramu. Dostęp do internetu jest nadal wykorzystywany przez otaczające usługi, takie jak rozliczenia, synchronizacja kont i analityka.
Nie. Fella stosuje ograniczenia aplikacji poprzez frameworki Apple Family Controls, Managed Settings i Device Activity, zamiast kierować ruch przez VPN Fella.
Wcześniej zarejestrowane harmonogramy są uruchamiane i kończone przez rozszerzenie systemowe Apple Device Activity na iPhonie. Rozszerzenie odczytuje lokalnie utrwalony stan harmonogramu i wyboru aplikacji i nie zawiera klienta sieciowego.
Tak, dla aktywnej lokalnej sesji blokowania, gdy urządzenie już rozpoznaje płatny dostęp. Fella przechowuje czas awaryjnego odblokowania lokalnie, usuwa tarczę na pięć minut i rejestruje wywołanie zwrotne Device Activity na urządzeniu, aby je ponownie zastosować.
Tak, na już skonfigurowanej instalacji, gdy uprawnienie Czasu przed ekranem, wybór aplikacji i płatne uprawnienia są dostępne lokalnie. Uruchomienie timera i zastosowanie jego tarczy wykorzystuje API na urządzeniu. Pierwszy zakup lub niesbuforowane sprawdzenie uprawnień nadal wymaga internetu.
RevenueCat jest używany do produktów subskrypcji, zakupów, przywróceń i odświeżeń uprawnień. Te operacje mogą wymagać internetu. Fella zachowuje ostatni znany stan subskrypcji, gdy odświeżenie nie powiedzie się, a RevenueCat utrzymuje lokalną pamięć podręczną informacji o kliencie, ale pierwszego zakupu lub brakującej pamięci podręcznej nie można ukończyć offline.
Natywny selektor Czasu przed ekranem zwraca tokeny chroniące prywatność dla wybranych aplikacji i kategorii. Fella przechowuje te tokeny w swojej lokalnej Grupie Aplikacji dla aplikacji i rozszerzeń blokujących. Nie są one wysyłane jako właściwości analityczne.