Bloqueie apps
mesmo offline
O Fella usa os controlos nativos de Tempo de Ecrã da Apple. Um bloqueio ativo não depende de Wi-Fi, dados móveis, VPN ou servidor remoto.
O Fella usa os controlos nativos de Tempo de Ecrã da Apple. Um bloqueio ativo não depende de Wi-Fi, dados móveis, VPN ou servidor remoto.

Sim — o bloqueio principal do Fella funciona offline assim que a app está configurada no iPhone. Desligar o Wi-Fi ou dados móveis não remove um escudo ativo. Horários previamente registados continuam a correr através do sistema DeviceActivity da Apple. Sessões manuais e desbloqueio de emergência usam APIs locais de Tempo de Ecrã e estado local quando o dispositivo já reconhece o seu acesso pago.
Isso não significa que todas as partes do Fella funcionam totalmente offline. Comprar ou restaurar uma subscrição, atualizar informação de conta ou direitos quando não existe cache utilizável, descarregar atualizações e entregar análises — tudo exige rede. O bloqueio offline é uma afirmação sobre aplicação — não sobre faturação, contas ou todos os serviços envolventes.
| Funcionalidade | Funciona offline? | O que a implementação atual faz |
|---|---|---|
| Bloqueio ativo de apps existente | Sim | O ManagedSettings mantém as apps selecionadas protegidas no dispositivo |
| Wi-Fi ou dados móveis desligados a meio da sessão | Sim | A fonte ativa, datas da sessão, tokens de seleção e estado do escudo são locais |
| Nova sessão manual | Sim, quando já configurado e com direito | O Fella regista um temporizador DeviceActivity local e aplica o escudo; o direito tem de estar disponível na cache do dispositivo |
| Horário previamente configurado | Sim | A extensão DeviceActivity inicia e termina janelas de horário registadas sem contactar os servidores do Fella |
| Criar ou alterar um horário | Sim, quando já configurado e com direito | O horário e a seleção são armazenados localmente e registados no DeviceActivity |
| Desbloqueio de emergência | Sim, quando elegível | Estado local levanta o escudo durante cinco minutos; um callback no dispositivo reaplica-o |
| Reabertura da app | Estado principal do bloqueio: sim | O Fella reconstrói a sua verdade de bloqueio a partir de dados locais do App Group e reaplica o escudo desejado; o acesso pago tem de permanecer disponível em cache |
| Compra de subscrição | Não | A Apple e o RevenueCat têm de concluir a transação |
| Restaurar Compras | Não | Estão envolvidos serviços de recibo do RevenueCat e da App Store |
| Novo direito ou sincronização de conta | Não | Estado remoto de subscrição ou autenticação precisa de ligação quando ainda não está em cache |
| Carregamento de análises | Não | Eventos só chegam ao PostHog quando a conectividade regressa; contadores do lado da extensão são armazenados localmente primeiro |
| Download ou atualização da App Store | Não | A App Store requer ligação de rede |
O reinício do dispositivo não está listado como cenário offline garantido. A fonte reconstrói escudos e verdade da sessão a partir de estado local partilhado quando o Fella inicia, e os horários registados de DeviceActivity são geridos pelo sistema. Mas não havia iPhone ligado disponível para um teste de reinício em modo Avião, por isso esta página não promete essa sequência específica.
1. A aplicação do bloqueio acontece no iPhone. O Fella pede permissão ao sistema FamilyControls da Apple, recebe tokens que preservam a privacidade para as apps ou categorias que selecionar e entrega esses tokens ao ManagedSettings. O ManagedSettings aplica o escudo do sistema.
2. O estado de sessão e horários é armazenado localmente. Horas de início e fim manuais, fontes de bloqueio ativas, rotinas, nomes de atividade registados e tempo do desbloqueio de emergência vivem no App Group partilhado da app. Isso permite que a app principal e as suas extensões concordem sobre a regra atual sem verificar um servidor do Fella.
3. Subscrição, conta e serviços de análises usam a rede. O RevenueCat trata de produtos, compras, restauros e atualizações de direitos. A autenticação usa o serviço de conta do Fella quando uma conta é usada. O PostHog recebe análises de produto. Nenhum desses serviços é o mecanismo que mantém um escudo de app já ativo no ecrã.
O bloqueio mantém-se ativo. Desligar o Wi-Fi, desativar dados móveis ou ativar o modo Avião não remove o escudo ManagedSettings. A restrição não é aplicada pedindo continuamente a um servidor remoto se uma app pode abrir.
A sessão continua a ter uma hora de fim local. O Fella persiste as datas da sessão manual e regista callbacks DeviceActivity como rede de segurança do sistema. Uma perda de ligação não reescreve esse estado nem desativa a fonte de bloqueio.
O modo Avião não é um atalho para contornar sem internet. A arquitetura atual não contém dependência de rede nos caminhos de escudo, monitorização de horários ou reposição de emergência. Isto é evidência ao nível do código e de testes automatizados; não foi repetido num iPhone físico atualmente ligado para esta página.
Sim, com uma instalação já configurada e com direitos. Iniciar uma sessão manual regista o seu início e fim no sistema DeviceActivity da Apple, escreve as datas no armazenamento local partilhado, marca a fonte de bloqueio manual como ativa e aplica o escudo de apps selecionadas. Nenhuma dessas ações chama um backend do Fella.
A verificação da subscrição é o limite. O Fella verifica o acesso pago antes de iniciar. O RevenueCat guarda em cache informação do cliente no dispositivo e o Fella mantém o último estado ativo conhecido se uma atualização falhar. Se a app não tiver cache de direito utilizável — como antes de uma primeira compra — não consegue estabelecer acesso pago offline.
Seleção de apps e permissão de Tempo de Ecrã já têm de estar disponíveis. O seletor do sistema e a autorização pertencem ao iOS. Esta página não promete que a configuração inicial, compra ou recuperação de conta possam ser concluídas sem ligação.
O Fella regista horários de rotinas no DeviceActivity. Quando um intervalo registado começa, o iOS executa a extensão de monitorização do Fella. A extensão ativa a fonte de bloqueio correspondente e aplica o escudo a partir do estado local partilhado. Quando o intervalo termina, remove essa fonte e reconcilia qualquer bloqueio sobreposto.
A app principal não precisa de estar aberta. Essa é a vantagem de usar uma extensão de monitorização DeviceActivity. Os seus callbacks de início e fim não contêm RevenueCat, PostHog, Supabase, URLSession ou outro cliente de rede.
Offline não significa imune a qualquer alteração do sistema. Revogar a permissão de Tempo de Ecrã, alterar definições do dispositivo ou remover autorização necessária é um problema diferente de perder conectividade à internet. Consulte como funcionam as sessões e rotinas do Fella.
O desbloqueio em si não precisa de resposta do servidor. Quando elegível, o Fella armazena o início e fim de cinco minutos localmente, remove temporariamente o escudo e agenda um callback DeviceActivity para o fim da janela. A extensão de monitorização reaplica então a regra de bloqueio atual mesmo que a app principal não esteja em execução.
O acesso pago continua a ter de ser reconhecido no dispositivo. A app verifica o estado da subscrição antes de conceder o desbloqueio de emergência. Um direito em cache existente pode sobreviver a uma atualização falhada; um direito em falta ou pela primeira vez não pode ser criado offline.
A reposição tem dois caminhos locais. A extensão do sistema é o caminho em segundo plano. Se esse callback for atrasado ou o agendamento falhar, o Fella também reconcilia a hora de fim armazenada localmente da próxima vez que a app for executada. Saiba mais sobre o comportamento do desbloqueio de emergência.
O Fella não encaminha tráfego de apps através de VPN ou proxy. A sua função é restringir o acesso a apps selecionadas do iPhone através das frameworks de Tempo de Ecrã da Apple. É por isso que o escudo da app não depende de uma ligação de dados ativa ou de um servidor remoto de filtragem.
Filtros de rede resolvem um problema diferente. Ferramentas baseadas em VPN ou DNS são frequentemente concebidas para filtrar websites e pedidos de rede. Algumas também podem manter comportamento offline útil. O Fella não está a afirmar que todos os bloqueadores VPN falham sem internet; está a explicar que o seu próprio caminho de bloqueio de apps não usa um.
Bloqueio offline de apps não é filtragem offline da web. O Fella bloqueia apps selecionadas. Não afirma bloquear todos os websites, ligações ou peças de conteúdo da internet enquanto offline. A página dedicada sem VPN deterá a comparação mais ampla do método de aplicação quando for publicada.
A sua seleção nativa de apps bloqueadas é representada por tokens opacos de Tempo de Ecrã da Apple. O Fella armazena esses tokens no App Group local usado pela app e pelas suas extensões de bloqueio. Os tokens do seletor da Apple não são enviados como propriedades de análises.
O Fella não é uma aplicação totalmente offline. A app de produção usa o RevenueCat para subscrições, serviços opcionais de conta para autenticação e sincronização suportada, o PostHog para análises de produto e o Sentry para diagnósticos. Esses serviços podem enviar os seus dados documentados quando existe ligação.
Leia os limites completos antes de decidir. Consulte a Política de privacidade para o inventário completo de dados e a filosofia de privacidade do Fella para uma explicação simples do bloqueio no dispositivo.
A sua ligação à internet não deve ser o que mantém o bloqueio ativo. A regra principal do Fella é aplicada pelo iOS no telemóvel, por isso um túnel de comboio, zona sem cobertura, plano de dados desativado ou mudança deliberada para o modo Avião não remove um escudo de app já ativo.
O Fella adequa-se quando o acesso a apps é o problema. Não é uma VPN, filtro de websites ou serviço de monitorização remota. É um bloqueador de apps para iPhone construído em torno de restrições locais de apps selecionadas, sessões manuais, rotinas agendadas e acesso de emergência controlado.
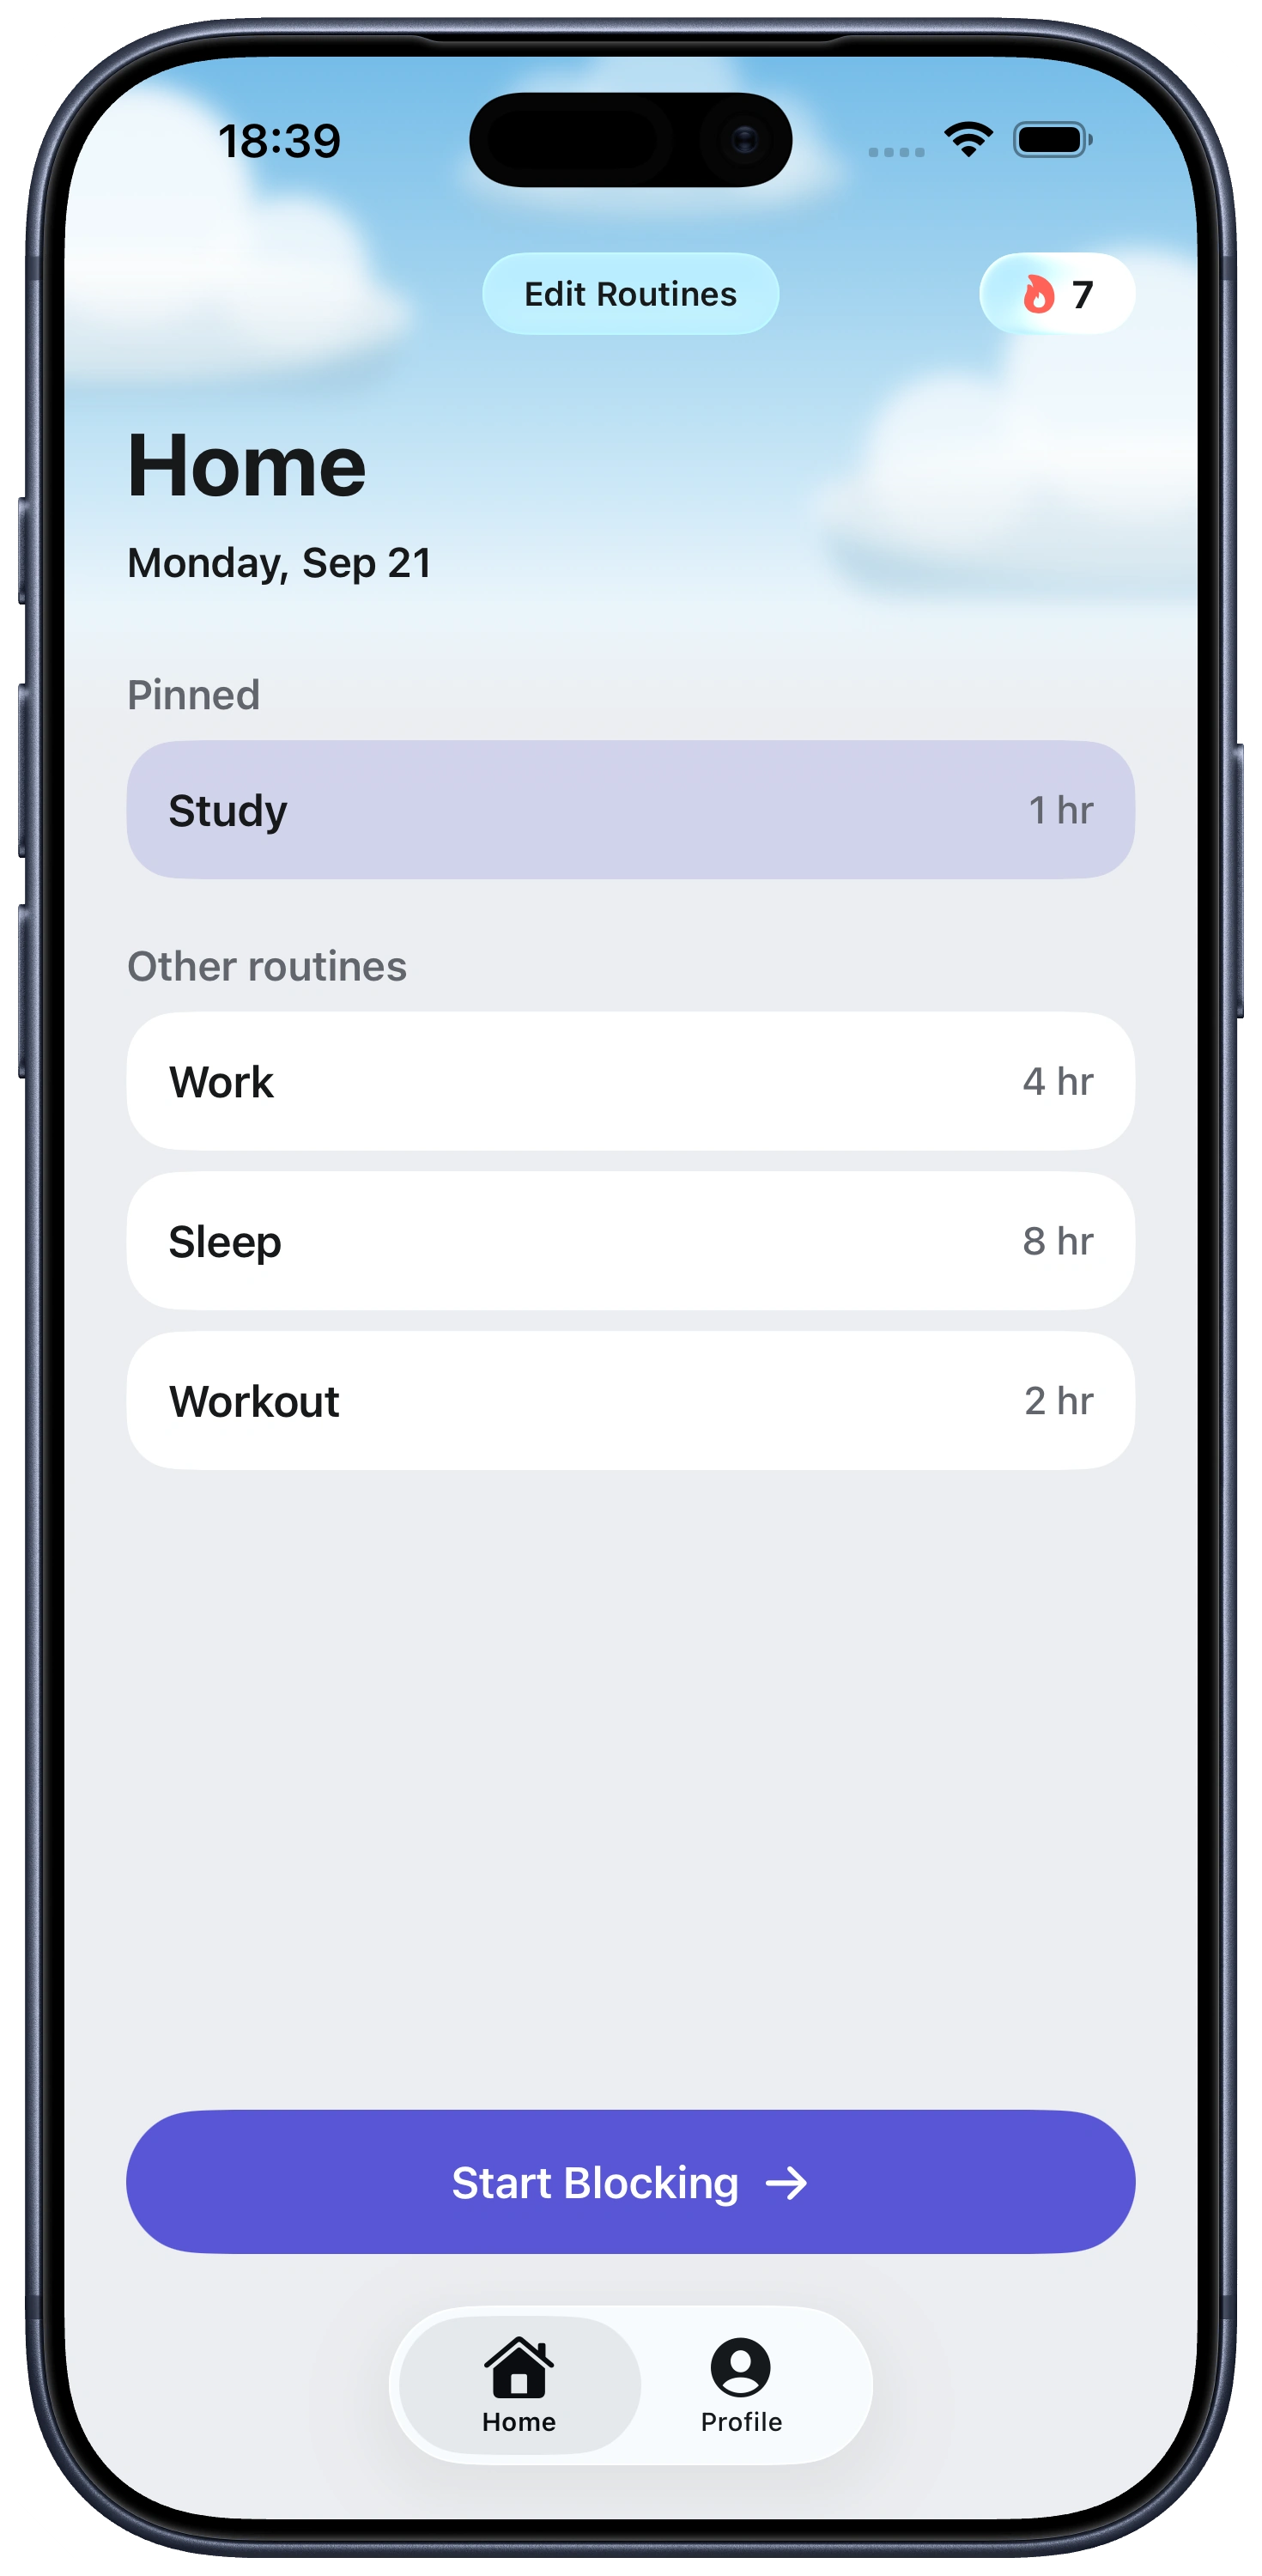
Everything you need to stay focused, right from Home.
Sim. Depois de o Fella estar configurado e o acesso pago estar disponível no dispositivo, as regras principais de bloqueio de apps não precisam de Wi-Fi. Escudos ativos, horários registados, tempo de sessão e estado do desbloqueio de emergência são tratados através das frameworks de Tempo de Ecrã da Apple e armazenamento local.
Sim. Desligar os dados móveis não remove um escudo ativo do Fella nem para um horário previamente registado. Compras, restauros, sincronização de conta e entrega de análises continuam a precisar de ligação.
O modo Avião não remove as restrições de Tempo de Ecrã aplicadas localmente pelo Fella. Isto é verificado a partir da arquitetura no dispositivo e de testes automatizados do Fella, não de um teste atual em modo Avião num dispositivo real.
O bloqueio principal do Fella não. O ManagedSettings aplica o escudo da app no dispositivo, enquanto o DeviceActivity executa os callbacks de sessão e horários registados. Faturação, sincronização de conta e análises continuam a ser serviços de rede.
Não. O Fella aplica restrições de apps através das frameworks FamilyControls, ManagedSettings e DeviceActivity da Apple em vez de encaminhar tráfego através de uma VPN do Fella.
Horários previamente registados são iniciados e terminados pela extensão de sistema DeviceActivity. A extensão lê o estado persistido localmente e não contém cliente de rede.
Sim, para uma sessão local ativa quando o dispositivo já reconhece acesso pago. O Fella armazena a janela de cinco minutos localmente e regista um callback no dispositivo para reaplicar o bloqueio.
Sim numa instalação já configurada quando a permissão de Tempo de Ecrã, seleção de apps e direito pago estão disponíveis localmente. Uma primeira compra ou cache de direito em falta continua a exigir internet.
O RevenueCat trata de produtos de subscrição, compras, restauros e atualizações de direitos. Essas operações podem exigir internet. O Fella preserva o último estado conhecido da subscrição quando uma atualização falha, mas uma primeira compra ou cache em falta não pode ser concluída offline.
O seletor nativo de Tempo de Ecrã devolve tokens que preservam a privacidade. O Fella armazena-os no seu App Group local para a app e extensões de bloqueio e não envia esses tokens como propriedades de análises.